
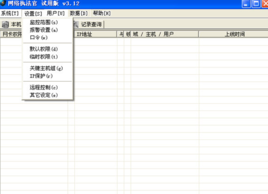
网络执法官
网络执行官是一款优秀的局域网管理辅助软件,现已更名为长角牛网络监控机,只需在局域网内电脑上运行,即可轻松穿透防火墙,从而监控整个网络的连接情况,并对局域网内的主机进行监控,权限分配,IP管理等,是学校机房、网吧等场合管理设备的好工具。
|
软件语言:
|
软件授权:免费
|
|
适用系统:Windows
|
创建时间:2020-12-11 |
|
软件厂商/开发者信息: -
|
|
资讯 更多
- 网络执法官 v1.0.0.1 官方正式版更新 2015-12-24
主要功能
实录用户存档
网络中任一台主机,开机即会被本软件实时检测并记录其网卡号、所用的 IP、上线时间、下线时间等信息,该信息自动永久保存,可供查询,查询可依各种条件进行,并支持模糊查询。利用此功能,管理员随时可以知道当前或以前任一时刻任一台主机是否开机、开机多长时间,使用的是哪一个 IP、主机名等重要信息;或任一台主机的开机历史。
自动侦测
管理员登记完或软件自动检测到所有合法的主机后,可在软件中作出设定,拒绝所有未登记的主机接入网络。一旦有未登记主机接入,软件会自动将其 MAC、IP、主机名、上下线时段等信息作永久记录,并可采用声音、向指定主机发消息等多种方式报警,还可以根据管理员的设定,自动对该主机采取 IP 冲突、与关键主机隔离、与网络中所有其它主机隔离等控制措施。
限定主机 IP
管理员可对每台主机指定一个 IP 或一段 IP,当该主机采用超出范围的 IP 时,软件会判定其为“非法用户”,自动采用管理员事先指定的方式对其进行控制,并将其 MAC、IP、主机名作记久记录备查。管理员可事先指定对非法用户实行 IP 冲突、与关键主机隔离、与其它所有主机隔离等管理方式。
限定连接时段
管理员可指定每台主机在每天中允许与网络连接的时段或不允许与网络连接的时段(可指定两个时段,如允许每天 8:30-12:00 和 13:30-17:00 与网络连接),并可指定每一用户是否被允许在每个周六、周日与网络连接。对违反规定的用户,软件判其为非法用户,自动记录并采用管理员事先指定的方式进行管理。管理方式同样可为 IP 冲突、与关键主机隔离、与其它所有主机隔离等。
该软件的主要功能是依据管理员为各主机限定的权限,实时监控整个局域网,并自动对非法用户进行管理,可将非法用户与网络中某些主机或整个网络隔离,而且无论局域网中的主机运行何种防火墙,都不能逃避监控,也不会引发防火墙警告,提高了网络安全性。管理员只需依据实际情况,设置各主机的权限及违反权限后的管理方式,即可实现某些具体的功能,如禁止某些主机在指定的时段访问外网或彻底禁止某些主机访问外网;保护网络中关键主机,只允许指定的主机访问等等。
软件原理
网络执法官中利用的 ARP 原理使被攻击的电脑无法上网,使该电脑无法找到网关的 MAC 地址。
ARP(Address Resolution Protocol)是地址解析协议,是一种将 IP 地址转化成物理地址的协议。从 IP 地址到物理地址的映射有两种方式:表格方式和非表格方式。ARP 具体说来就是将网络层(IP 层,也就是相当于 OSI 的第三层)地址解析为数据连接层(MAC 层,也就是相当于 OSI 的第二层)的 MAC 地址。
ARP 原理:某机器 A 要向主机 B 发送报文,会查询本地的 ARP 缓存表,找到 B 的 IP 地址对应的 MAC 地址后,就会进行数据传输。如果未找到,则广播 A 一个 ARP 请求报文(携带主机 A 的 IP 地址 Ia——物理地址 Pa),请求 IP 地址为 Ib 的主机 B 回答物理地址 Pb。网上所有主机包括 B 都收到 ARP 请求,但只有主机 B 识别自己的 IP 地址,于是向 A 主机发回一个 ARP 响应报文。其中就包含有 B 的 MAC 地址,A 接收到 B 的应答后,就会更新本地的 ARP 缓存。接着使用这个 MAC 地址发送数据(由网卡附加 MAC 地址)。因此,本地高速缓存的这个 ARP 表是本地网络流通的基础,而且这个缓存是动态的。
ARP 协议并不只在发送了 ARP 请求才接收 ARP 应答。当计算机接收到 ARP 应答数据包的时候,就会对本地的 ARP 缓存进行更新,将应答中的 IP 和 MAC 地址存储在 ARP 缓存中。因此,当局域网中的某台机器 B 向 A 发送一个自己伪造的 ARP 应答,而如果这个应答是 B 冒充 C 伪造来的,即 IP 地址为 C 的 IP,而 MAC 地址是伪造的,则当 A 接收到 B 伪造的 ARP 应答后,就会更新本地的 ARP 缓存,这样在 A 看来 C 的 IP 地址没有变,而它的 MAC 地址已经不是原来那个了。由于局域网的网络流通不是根据 IP 地址进行,而是按照 MAC 地址进行传输。所以,那个伪造出来的 MAC 地址在 A 上被改变成一个不存在的 MAC 地址,这样就会造成网络不通,导致 A 不能 Ping 通 C。这就是一个简单的 ARP 欺骗。网络执法官利用的就是这个原理。
软件屏蔽
屏蔽网络执法官的解决方式
利用 Look N Stop 防火墙,防止 arp 欺骗
1.阻止网络执法官控制
网络执法官是利用的 ARp 欺骗的来达到控制目的的。
ARP 协议用来解析 IP 与 MAC 的对应关系,所以用下列方法可以实现抗拒网络执法官的控制。如果你的机器不准备与局域网中的机器通讯,那么可以使用下述方法:
A.在“互联网过滤”里面有一条“ARP : Authorize all ARP packets”规则,在这个规则前面打上禁止标志;
B.但这个规则默认会把网关的信息也禁止了,处理的办法是把网关的 MAC 地址(通常网关是固定的)放在这条规则的“目标”区,在“以太网:地址”里选择“不等于”,并把网关的 MAC 地址填写在那时;把自己的 MAC 地址放在“来源”区,在“以太网:地址”里选择“不等于”。
C.在最后一条“All other packet”里,修改这条规则的“目标”区,在“以太网:地址”里选择“不等于”,MAC 地址里填 FF:FF:FF:FF:FF:FF;把自己的 MAC 地址放在“来源”区,在“以太网:地址”里选择“不等于”。其它不改动。
这样网络执法官就无能为力了。此方法适用于不与局域网中其它机器通讯,且网关地址是固定的情况下。
如果机器需要与局域网中的机器通讯,仅需要摆脱网络执法官的控制,那么下述方法更简单实用(此方法与防火墙无关):
进入命令行状态,运行“ARP -s 网关 IP 网关 MAC”就可以了,想获得网关的 MAC,只要 Ping 一下网关,然后用 Arp -a 命令查看,就可以得到网关的 IP 与 MAC 的对应。此方法应该更具通用性,而且当网关地址可变时也很好操作,重复一次“ARP -s 网关 IP 网关 MAC”就行了。此命令作用是建立静态的 ARP 解析表。
版本列表
-
-

-
网络执法官 v2.88 官方版
网络执行官是一款优秀的局域网管理辅助软件,现已更名为长角牛网络监控机,只需在局域网内 ...
软件大小:2.6 MB 更新时间:2020-07-20
-
-
-

-
网络执法官 v1.0.0.1 官方正式版
网络执法官是一款局域网管理辅助软件,采用网络底层协议,能穿透各客户端防火墙对网络中的 ...
软件大小:1.2 MB 更新时间:2015-12-24
-

