
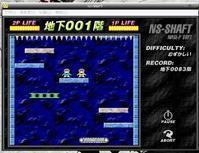
是男人就下100层
|
软件语言:
|
软件授权:免费
|
|
适用系统:Windows
|
创建时间:2020-12-14 |
|
软件厂商/开发者信息: -
|
|
资讯 更多
- 是男人就下100层 v1.0.0.0 官方版更新 2015-12-05
简介
 有个笑话,说小龙女经常跳崖,杨过每次都要跳下去救,跳多了,就渐渐记住了崖边每棵树的位置,于是以后就踩着树下去。第 N 次后,当杨过再一次救小龙女时,却踩了个空——树被砍了!于是杨过留在世间的最后一句话就是:“树呢!”这个游戏与此有异曲同工之处,考验的是你的反应速度。
使用方向键左右控制小人,要防止被托上去挤死,掉下去摔死、被钉板 ( 尖刀) 戳死。
在众多游戏下载中心均有下载,你可以用百度去搜索,会有很多个版本的游戏,以及在线玩的,其中百度是男人就下 100 层吧是这个游戏交流的地方。
游戏补充
补充 1:100 层以下的几乎全是钉子板,所以玩家要小心。
补充 2:如果不小心被楼顶,或者钉子板碰到而失去生命,可以通过向下跳到安全地带获得一格的生命值,看大家的运气和技巧了。
补充 3:在空中也是可以移动方向的。
补充 4:我们的小人可以承受 2 次刺板的攻击或者一次游戏最上部的刺的攻击。所以,我们可以根据血量适当的踩刺板过渡一下。顺便一提,伤血了后踩到任意 板子都可以加血(刺板本身除外)
补充 5:如果生命耗尽则游戏结束!
游戏攻略
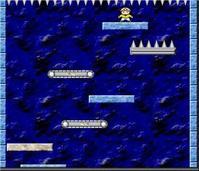 游戏的版本为日文,有三种难易度选择:E、N、H,分别代表 简单、一般、困难。游戏支持双人同时游戏,主机的控制键位是光标键的左、右;副机与之对应的是 Z 与 X。游戏结束后还可以在积分榜上挂上您的大名。
在游戏中,可供玩家落脚的地面共有 5 种,蓝色的表示普通地面,是最安全的;绿色的是翻转地面,一踩上就会自动翻转并把小人漏下去,但用得好可以跳到安全地区,玩家们注意不要被这个东西骗了;白色的是传送带,传送带有两种,一种是始终向左传送,一种是始终向右传送,可以加速或减慢玩家的行动速度;灰色的为钉板,如果踏上的话会损失五格生命值,虽然伤血,但在必要的情况下,还是要牺牲五格生命值跳下去;带弹簧的为跳板,会不停地把小人弹起,有时候也会碰到上面的刺,需要谨慎对待。除钉板外,所有可供玩家落脚的地方都是每踏上一下小人的生命值就会回复一格。而且,在还没跳到下一个板子上之前,我们可以左右乱动,它可以使你第一时间跳到你选择的板。画面左上方的长条是小人的血槽,画面右上方的数字表示目前的层数。
游戏说明
板子分类:普通板子:正常的板子,如果在生命值不满的情况下落下可以恢复一格的生命值。
翻板:落上后会翻得板子,落上也会恢复一格生命 跳板:顾名思义跳上去会弹起来,第一次落上时候会恢复生命,再落就不回复了(曾经想反复跳恢复生命来着~)
传送带:向左或右传送,可以利用加速移动,跳到更远的地方。落上也可以恢复一个生命。
钉子板:跟 顶棚一样,碰到就掉血,不过走动时候不会再失去生命。!!!!!
游戏秘籍
打造你自己的游戏秘技(一)
是男人就下 100 层
这个小游戏本来是原来 LB 论坛上有人提出来请求破解的,于是我下了一个玩玩,结果玩得 昏天黑地,差点荒废了 Crack 大业 ^_^.这个东东的确不错:上面满是钉子的房顶不停地向下压,你必须控制小人踩着托板快速向下跑,有的托板会翻转,有的装着弹簧,有的是钉板,如果碰到钉子生命就会减少。如果血减为零或者直接跳了下去就 OVER 了。它号称"是男人就下 100 层",想下 100 层真的很不容易,尤其到了后面,几乎全是钉板,根本找不到落脚的地方。中等难度我还勉强做了一回男人*_*,高级难度的根本不可能下到 100 层了。怎么办?这次我们的 CRACK 技术要用上了,让我们来一个 GameDIY ! (建议各位先玩几次)
首先,这个东东还要求注册,不过它的注册判断简直是专门写给 Cracker 看的,我这样的菜鸟只用十几分钟连注册机都搞定了,对各位高手来说更是不成问题了,破解过程省略。
好了,现在我们想办法找到它让我们"减血"的地方。
运行"金山游侠",或者 FPE,GameMaster 之类的游戏修改器 (别吃惊,慢慢往下看),数数一开始我们有多少血:12 格,在"金山游侠"里输入 12,查找,找到一堆内存地址。跳上钉板费一些血,再数数还有多少格,进行第二次查找,直到找出唯一的一个地址:4E11E8.好了,现在在游侠里双击它,修改为 12,怎么样,又成满血了!呵呵,激动吗?
您说什么,不激动?这样的小把戏 N 年以前就会玩了,用不着我在这里废话?当然了,这只是一些初级玩家的玩法。我们 CRACKER 怎么能满足于此呢?好了,我们继续。
还记得上面找到的那个地址吗?现在用 Symbol Lorder 载入游戏,在 SOFTICE 里下内存 断点 BPM 4E11E8 W,也就是当程序向这个地址写入内容时就中断.(在破解软件时我们可以利用各种 API 函数迅速中断在关键的代码处,但现在用 API 中断就不行了,我想来想去还是先用游戏修改软件找到内存地址再用内存断点比较简单,当然你也可以在 SOFTICE 里用 S 手工搜,只要你有耐心把成百上千个内存地址记下来一一对比*_*....)
断点下好没有?现在回到游戏,勇敢地跳上一块钉板,轰!SOFTICE 出来了,中断在下面:
:00406988 8B45F4 mov eax, dword ptr [ebp-0C]
:0040698B C1E005 shl eax, 05
:0040698E 8B4D08 mov ecx, dword ptr [ebp+08]
:00406991 83AC087011000006 sub dword ptr [eax+ecx+00001170], 00000006 <--HEHE,就是这里了
:00406999 E97D000000 jmp 00406A1B <--我们会停在这一句
很明显,在 406991 这一句上我们被减掉了六格血,现在我们把它改为 sub dword ptr [eax+ecx+1170],0 也就是机器码改为 83AC087011000000,再回到游戏往钉板上跳一跳,怎么样?爽吧?
这样只是把钉板上的减血去掉了,可是如果被顶上的钉子压住还是会减血,用同样的方法可以找到下面:
:00406308 8B45F4 mov eax, dword ptr [ebp-0C]
:0040630B C1E005 shl eax, 05
:0040630E 8B4D08 mov ecx, dword ptr [ebp+08]
:00406311 83AC087011000005 sub dword ptr [eax+ecx+00001170], 00000005 <--把这里改掉
:00406319 8B45F4 mov eax, dword ptr [ebp-0C] <--我们会停在这里
:0040631C C1E005 shl eax, 05
:0040631F 8B4D08 mov ecx, dword ptr [ebp+08]
还有一处是当小人在弹簧板上向上弹时头顶碰到钉子时减血,同样的方法找到下面:
:00406615 8B45F4 mov eax, dword ptr [ebp-0C]
:00406618 C1E005 shl eax, 05
:0040661B 8B4D08 mov ecx, dword ptr [ebp+08]
:0040661E 83AC087011000005 sub dword ptr [eax+ecx+00001170], 00000005 <--把这里改掉
:00406626 8B45F4 mov eax, dword ptr [ebp-0C] <--停在这一句
:00406629 C1E005 shl eax, 05
:0040662C 8B4D08 mov ecx, dword ptr [ebp+08]
这三处都改好以后,你就成了金刚不坏之身了,再想当男人就容易多了吧?
打造你自己的游戏秘技(二)
上一次我们用修改减血的数值使自己变成了"无敌",但本文的题目是"打造你自己的游戏秘技",真正的游戏往往是按某些特殊的键以后才会有满血,无敌等功能,而不知道秘技的玩家是无法享受这种特殊服务的。现在我们就在游戏中加入自己的秘技:只要按一个键就会变成满血。
大致确定一个思路:我们先要加入一个"快捷键"(有时也叫"加速键","加速器"等),每次按下中触发一个消息,在窗口处理的函数中加入对这条消息的处理过程。
先确定 WndProc 窗口消息处理过程的位置。这里用一种我认为比较简单的方法:一个典型的 WINDOWS 程序往往是先定义一个 WndClass 结构,(这个结构中包含 WndProc 的指针,窗口使用的图标光标等) 然后用 RegisterClass 注册这个窗口类。我们现在关心的是 WndProc 的地址,它在 WndClass 结构的第二项。所以我们只要先找到 RegisterClass 函数,然后向上查找对 WndClass 的定义就可以了.(我的编程很烂,有些术语说得不准确,具体请参考关于 WINDOWS 编程的书.)
用 W32DASM 反汇编 (用 IDA 当然最好了,不过这个东东比较简单,用 W32DASM 完全可以搞定)
在"输入函数"里双击 RegisterClassA 函数,就来到这里:
:00401BA5 55 push ebp
:00401BA6 8BEC mov ebp, esp
:00401BA8 83EC28 sub esp, 00000028
:00401BAB 53 push ebx
:00401BAC 56 push esi
:00401BAD 57 push edi
:00401BAE 8B4508 mov eax, dword ptr [ebp+08]
:00401BB1 A300E24000 mov dword ptr [0040E200], eax
:00401BB6 C745D820200000 mov [ebp-28], 00002020
:00401BBD C745DC961C4000 mov [ebp-24], 00401C96 <--这个就是我们要找的
:00401BC4 C745E000000000 mov [ebp-20], 00000000
* Possible Reference to String Resource ID=00004: "鑼 ?
|
:00401BCB C745E404000000 mov [ebp-1C], 00000004
:00401BD2 8B4508 mov eax, dword ptr [ebp+08]
:00401BD5 8945E8 mov dword ptr [ebp-18], eax
:00401BD8 6A76 push 00000076
:00401BDA 8B4508 mov eax, dword ptr [ebp+08]
:00401BDD 50 push eax
* Reference To: USER32.LoadIconA, Ord:017Ah
|
:00401BDE FF1538044100 Call dword ptr [00410438]
:00401BE4 8945EC mov dword ptr [ebp-14], eax
:00401BE7 68007F0000 push 00007F00
:00401BEC 6A00 push 00000000
* Reference To: USER32.LoadCursorA, Ord:0176h
|
:00401BEE FF1540044100 Call dword ptr [00410440]
:00401BF4 8945F0 mov dword ptr [ebp-10], eax
* Possible Reference to String Resource ID=00004: "鑼 ?
|
:00401BF7 6A04 push 00000004
* Reference To: GDI32.GetStockObject, Ord:00F6h
|
:00401BF9 FF1580024100 Call dword ptr [00410280]
:00401BFF 8945F4 mov dword ptr [ebp-0C], eax
* Possible Reference to Menu: MenuID_0074
|
:00401C02 C745F874000000 mov [ebp-08], 00000074
* Possible StringData Ref from Data Obj ->"NsShaftClass"
|
:00401C09 C745FC14D24000 mov [ebp-04], 0040D214
:00401C10 8D45D8 lea eax, dword ptr [ebp-28]
:00401C13 50 push eax
* Reference To: USER32.RegisterClassA, Ord:01BAh
|
:00401C14 FF15E0034100 Call dword ptr [004103E0] <--光条停在这里,向上找
:00401C1A 0FB7C0 movzx eax, ax
:00401C1D E900000000 jmp 00401C22
401C96 处就是 WndProc 了,我们转到这里:
:00401C96 55 push ebp
:00401C97 8BEC mov ebp, esp
:00401C99 83EC08 sub esp, 00000008
:00401C9C 53 push ebx
:00401C9D 56 push esi
:00401C9E 57 push edi
:00401C9F 6A00 push 00000000
:00401CA1 8B4508 mov eax, dword ptr [ebp+08]
:00401CA4 50 push eax
* Reference To: USER32.GetWindowLongA, Ord:0132h
|
:00401CA5 FF1578034100 Call dword ptr [00410378]
..........(省略一部分)
:00401D4F 6A00 push 00000000
:00401D51 6A00 push 00000000
:00401D53 8B4508 mov eax, dword ptr [ebp+08]
:00401D56 50 push eax
* Reference To: USER32.SetWindowLongA, Ord:0215h
|
:00401D57 FF1588034100 Call dword ptr [00410388]
* Referenced by a (U)nconditional or (C)onditional Jump at Address:
|:00401D25(C)
|
:00401D5D 8B450C mov eax, dword ptr [ebp+0C]
:00401D60 8945F8 mov dword ptr [ebp-08], eax
:00401D63 E90A020000 jmp 00401F72 <--跳转过去
JMP 后在这里:(HEHE,很明显了,[ebp-8]中是各种消息的代号,其中我们要找的是 0x111 即 WM_COMMAND 消息,当点击菜单或快捷键时都会产生这条消息)
* Referenced by a (U)nconditional or (C)onditional Jump at Address:
|:00401D63(U)
|
:00401F72 837DF806 cmp dword ptr [ebp-08], 00000006
:00401F76 0F871F000000 ja 00401F9B
:00401F7C 0F84E6FDFFFF je 00401D68
:00401F82 837DF801 cmp dword ptr [ebp-08], 00000001
:00401F86 0F840BFEFFFF je 00401D97
:00401F8C 837DF802 cmp dword ptr [ebp-08], 00000002
:00401F90 0F842AFEFFFF je 00401DC0
:00401F96 E9B7FFFFFF jmp 00401F52
* Referenced by a (U)nconditional or (C)onditional Jump at Address:
|:00401F76(C)
|
:00401F9B 817DF800010000 cmp dword ptr [ebp-08], 00000100
:00401FA2 0F8715000000 ja 00401FBD
:00401FA8 0F8454FEFFFF je 00401E02
:00401FAE 837DF80F cmp dword ptr [ebp-08], 0000000F
:00401FB2 0F84FCFEFFFF je 00401EB4
:00401FB8 E995FFFFFF jmp 00401F52
* Referenced by a (U)nconditional or (C)onditional Jump at Address:
|:00401FA2(C)
|
:00401FBD 817DF811010000 cmp dword ptr [ebp-08], 00000111 <--就是它,WM_COMMAND=0x111
:00401FC4 0F8718000000 ja 00401FE2
:00401FCA 0F8403FEFFFF je 00401DD3 <--跳到这个地址看看
:00401FD0 817DF801010000 cmp dword ptr [ebp-08], 00000101
:00401FD7 0F8452FEFFFF je 00401E2F
:00401FDD E970FFFFFF jmp 00401F52
跳到 WM_COMMAND 消息处理部分:
 :00401DD3 8B4510 mov eax, dword ptr [ebp+10]
:00401DD6 C1E810 shr eax, 10
:00401DD9 25FFFF0000 and eax, 0000FFFF
:00401DDE 0FB7C0 movzx eax, ax
:00401DE1 50 push eax
:00401DE2 8B4514 mov eax, dword ptr [ebp+14]
:00401DE5 50 push eax
:00401DE6 8B4510 mov eax, dword ptr [ebp+10]
:00401DE9 25FFFF0000 and eax, 0000FFFF
:00401DEE 50 push eax
:00401DEF 8B45FC mov eax, dword ptr [ebp-04]
:00401DF2 50 push eax
:00401DF3 E817090000 call 0040270F <--进这个 CALL
:00401DF8 83C410 add esp, 00000010
:00401DFB 33C0 xor eax, eax
:00401DFD E956020000 jmp 00402058
* Referenced by a CALL at Address:
|:00401DF3
|
:0040270F 55 push ebp
:00402710 8BEC mov ebp, esp
:00402712 83EC04 sub esp, 00000004
:00402715 53 push ebx
:00402716 56 push esi
:00402717 57 push edi
:00402718 8B450C mov eax, dword ptr [ebp+0C]
:0040271B 8945FC mov dword ptr [ebp-04], eax
:0040271E E917010000 jmp 0040283A <--再跳到后面
:00402723 8B4508 mov eax, dword ptr [ebp+08]
:00402726 C7801013000000000000 mov dword ptr [ebx+00001310], 00000000
...........
终于到达目的地了,仔细看好,[ebp-4]是消息的 wParam 值,也就是各个菜单项或快捷键的 ID 值,这些 ID 值可以用资源编辑工具 (如 eXeScope,ResHacker) 等看到,用 ResHacker 分析这个程序,可以发现它的菜单 ID 值从 40001 至 40017(即 0x9C41-0x9C51),还有一个快捷键 F1,ID 值为 40021(0x9C55).
:0040283A 816DFC419C0000 sub dword ptr [ebp-04], 00009C41 <--ID 值与 9C41 的差
:00402841 837DFC14 cmp dword ptr [ebp-04], 00000014
:00402845 0F875E000000 ja 004028A9 <--如果超出范围就不处理
:0040284B 8B45FC mov eax, dword ptr [ebp-04]
:0040284E FF248555284000 jmp dword ptr [4*eax+00402855] <--根据 差值的不同选择下面的表中不同的值进行跳转,好像一个 CASE 结构,很有意思的写法
:00402855 23274000 DWORD 00402723-\
:00402859 41274000 DWORD 00402741 |
:0040285D 5F274000 DWORD 0040275F |
:00402861 70274000 DWORD 00402770 |
:00402865 81274000 DWORD 00402781 |
:00402869 92274000 DWORD 00402792 |
:0040286D 92274000 DWORD 00402792 |
:00402871 92274000 DWORD 00402792 |--前 17 项是各个菜单项的处理
:00402875 A7274000 DWORD 004027A7 |
:00402879 A7274000 DWORD 004027A7 |
:0040287D A7274000 DWORD 004027A7 |
:00402881 BC274000 DWORD 004027BC |
:00402885 CD274000 DWORD 004027CD |
:00402889 DE274000 DWORD 004027DE |
:0040288D EF274000 DWORD 004027EF |
:00402891 00284000 DWORD 00402800 |
:00402895 11284000 DWORD 00402811-/
:00402899 A9284000 DWORD 004028A9-\
:0040289D A9284000 DWORD 004028A9 |--这三项没有用到
:004028A1 A9284000 DWORD 004028A9-/ <-修改这一句使它指向我们自己写的代码
:004028A5 24284000 DWORD 00402824----这是程序快捷键 F1 的处理
* Referenced by a (U)nconditional or (C)onditional Jump at Addresses:
|:0040273C(U), :0040275A(U), :0040276B(U), :0040277C(U), :0040278D(U)
|:004027A2(U), :004027B7(U), :004027C8(U), :004027D9(U), :004027EA(U)
|:004027FB(U), :0040280C(U), :0040281F(U), :00402830(U), :00402835(U)
|:00402845(C), :0040BDC2(U)
|
:004028A9 5F pop edi
:004028AA 5E pop esi
:004028AB 5B pop ebx
:004028AC C9 leave
:004028AD C3 ret
软件好像故意给我们留了位置增加功能啊:).这下省事了。定义一个 ID 值为 40020(0x9C54) 的快捷键 F2,在 ResHack 里是这样的:
VK_F1, 40021, NOINVERT, VIRTKEY //程序原有的
VK_F2, 40020, NOINVERT, VIRTKEY //自己加入的
(因为是"秘"技所以就不定义菜单了:))
然后把 4028A1 这里的 DWORD 值改为 40BDB8,这里是块尾的空白,可以用来加入代码.(注:在 HIEW 里这一个"地址表"会被识别成类似花指令的东东,看准再改.)
在程序代码段结尾处的空白里写入自己的代码:
原来的代码:
* Reference To: KERNEL32.RtlUnwind, Ord:01C7h
|
:0040BDB2 FF2540034100 Jmp dword ptr [00410340]
:0040BDB8 00000000000000000000 BYTE 10 DUP(0)
:0040BDC2 00000000000000000000 BYTE 10 DUP(0)
:0040BDCC 00000000000000000000 BYTE 10 DUP(0)
:0040BDD6 00000000000000000000 BYTE 10 DUP(0)
用 HIEW 修改后:
* Reference To: KERNEL32.RtlUnwind, Ord:01C7h
|
:0040BDB2 FF2540034100 Jmp dword ptr [00410340]
:0040BDB8 C705E8114E000C000000 mov dword ptr [004E11E8], 0000000C <--自己的代码,充满 12 格血
:0040BDC2 E9E26AFFFF jmp 004028A9 <--自己的代码,返回
:0040BDC7 00000000000000000000 BYTE 10 DUP(0)
:0040BDD1 00000000000000000000 BYTE 10 DUP(0)
:0040BDDB 00000000000000000000 BYTE 10 DUP(0)
用 HIEW 应当这样输入:
mov d,[4E11E8],0c
jmp 1EA9 //1EA9 是文件偏移地址,在修改完成后可以看到 HIEW 自动把它转成了虚拟地址 4028A9
修改以后再运行一下,只要一按 F2 键,马上就成起死回生了!
版本列表
-
-

-
是男人就下100层 v1.0.0.0 官方版
是男人就下100层是一款敏捷动作类小游戏。玩家需要控制画面中的小人不断往画面下方前进 ...
软件大小:200.8 KB 更新时间:2015-12-05
-

