
winaircrackpack
|
软件语言:
|
软件授权:暂不知晓
|
|
适用系统:Windows
|
创建时间:2020-12-15 |
|
软件厂商/开发者信息: -
|
|
资讯 更多
- winaircrackpack v2.6 绿色版更新 2019-10-21
软件简介
1、WinAirCrackPack 破解无线路由密码软件 WinAirCrackPack 工具包是一款无线局域网扫描和密钥破解工具,主要包括 airodump 和 aircrack 等工具。它可以监视无线网络中传输的数据,收集数据包,并能计算出 WEP/WPA 密钥。
2、实验环境系统组成
2.1 硬件环境
选用具有 WEP 和 WPA 加密功能的无线路由器或 AP 一台
带有迅驰无线网卡的笔记本电脑两台 (分别定义为 STA1 和 STA2,作为合法无线接入用户)
抓包无线网卡一块
ü笔记本电脑一台 (定义为 STA3,作为入侵者)
2.2 软件环境
入侵者 STA3 :WinAirCrackPack 工具包,
注意:STA3 要开启在控制面板->管理工具->服务中开启 Wireless Zero Config 服务。
3、实验拓扑图
4、配置无线路由器 (根据实际网络环境进行配置)
(1)STA1 连接上无线路由器 (默认未加密)。右键单击屏幕下的 图标,选择“查看可用的无线网络”,弹出窗口。
其中显示有多个可用的无线网络,双击 TP-LINK 连接无线路由器,一会儿就连接成功。
(2) 打开 IE 浏览器,输入 IP 地址:192.168.1.1(无线路由器默认局域网 IP 地址)。
(3) 登录无线路由器管理界面 (用户名:admin,密码:admin)。
单击界面左侧的“网络参数”下的“LAN 口设置”选项,设置“IP 地址”为 192.168.1.8 并保存。
(4) 打开 IE 浏览器,输入 IP 地址:192.168.1.8,重新登录无线路由器管理界面 (注意本实验选择 TP-LINK 无线路由器,其他品牌产品如 CISCO 等均有类似配置选项),单击界面左侧的“无线设置”下的“基本设置”选项。
1)选择“模式”为“54Mbps(802.11g)”;
2)选择“密钥格式” 为“ASCII码”;
3)选择“密钥类型”为“64位”;
4)设置“密钥1”为“pjwep”;
5)单击“保存”。
(5) 当无线路由器设置好 WEP 密钥后,STA1 需要重新连接上无线路由器 (输入的密钥与无线路由器设置的密钥相同),一会儿就连接成功。
(6) 打开 IE 浏览器,输入 IP 地址:192.168.1.8,重新登录无线路由器管理界面,单击界面左侧的“DHCP 服务器”下的“DHCP 服务”选项,单击“不启用”并保存,单击“系统工具”下的“重启路由器”对路由器进行重启。
5、破解 WEP、WPA 密钥的软件下载
STA3 从网上下载用于破解密钥的软件,具体操作步骤如下:
(1) 在 Google 搜索页面中输入“WinAircrackPack 下载”进行搜索。
点击上述页面中“安全焦点:安全工具 -WinAircrackPack.zip”,弹出以下页面。
(2) 单击“下载”保存该软件,可解压到本地磁盘的任何位置 (以下我们解压到 E 盘根目录下为例)。
6、安装抓包无线网卡
注:用于抓包无线网卡的驱动采用 Atheros v4.2.1,该卡必须采用 Atheros AR5001, AR5002, AR5004, AR5005 或 AR5006 芯片组,下表的网卡均可使用,本实验我们采用 Netgear 的 108M 无线网卡 (型号:WG511T)。
(1) 在 STA3 笔记本上安装抓包无线网卡驱动。插入无线网卡。选择“否,暂时不”,单击“下一步”。
(2) 选择“从列表或指定位置安装”,单击“下一步”。
(3) 选择“不要搜索”,单击“下一步”。
(4) 单击“从磁盘安装”,在弹出的窗口中单击“浏览”,选择 E:\WinAircrackPack\atheros421@(目录下的 net5211 文件,单击“打开”,然后单击“确定”,单击“下一步”。
7、破解 WEP 密钥
(1) 让 STA1 和 STA2 重新连接上无线路由器。
(2) 在 STA3 笔记本电脑上运行 airodump,该工具用来捕获数据包,按提示依次选择“16”:破解所用无线网卡的序号;
“a”,选择芯片类型,这里选择 atheros 芯片;
“6”,信道号,一般 1、6、11 是常用的信道号,选择“0”可以收集全部信道信息;
“testwep”(该输入文件名可任意);
“y”,破解 WEP 时候选择“y”,破解 WPA 时选择“n”。
(3) 回车后,进入以下界面。
(4) 当该 AP 的通信数据流量极度频繁 (比如可以采用 STA1 与 STA2 对拷文件来产生数据流量),“Packets”所对应的数值增长速度就会越大。当大概抓到 30 万 (如采用 104 位 RC4 加密需要抓到 100 万包)“Packets”时关闭 airodump 窗口,启动 WinAircrack。
(5) 点击左侧的“General”进行设置,选择加密类型为“WEP”,添加捕获的文件 (testwep.ivs)。
(6) 点击左侧的“Advanced”进行设置,选择“Aircrack”所在的位置。
(7) 全部设置完后,点击右下角的“Aircrackthe key”按钮弹出以下窗口。
(8) 选择要破解网络的 BSSID(本实验选择“1”),回车得到最终 WEP 密钥。
8、破解 WPA 密钥
(1) 修改无线路由器的加密类型和加密方法,并设置为 WPA-PSK 认证和 TKIP 加密方式。
(2) 在 STA3 笔记本上运行 airodump,该工具用来捕获数据包,按提示依次选择“16”,“a”,“6”,“testwpa”(该输入文件名可任意),“n”。
(3) 回车后,进入以下界面
(4) 让 STA1 重新连接上无线路由器,airodump 将捕获一个无线路由器与 STA1 四次握手的过程。
(5) 启动 WinAircrack。
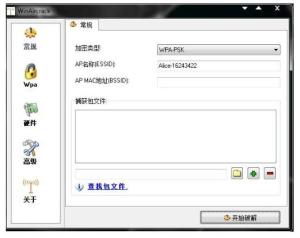
(6) 点击左侧的“General”进行设置,选择加密类型为“WPA-PSK”,添加捕获的文件 (testwpa.cap)。
(7) 点击左侧的“Wpa”进行设置,选择一个字典文件。
(8) 全部设置完后,点击右下角的“Aircrackthe key”按钮弹出以下窗口,可知已经捕获到一次握手的过程。
(9) 选择要破解网络的 BSSID(本实验选择“2”),回车后经过几分钟的计算,最终得到 WPA 密钥。
9、破解密钥后对网络的危害一例 (伪造 AP)
一旦入侵者知道了无线网络的 WEP 或 WPA 密钥,就可以连接到本地局域网内,这样入侵者就享有与正常接入用户一样对整个网络访问的权限,进行深度攻击。入侵者可以利用 IPBOOK,SuperScan 等类似这样的工具扫描局域网内的计算机,计算机里面的文件、目录、或者整个的硬盘驱动器能够被复制或删除,甚至其他更坏的情况诸如键盘记录、特洛伊木马、间谍程序或其他的恶意程序等等能够被安装到你的系统中,这样后果是非常严重的。
简介
当 WEP 或 WPA 密码被破解后,入侵者可能用该密码和其他无线接入点 (AP) 构造一个假网络,当伪装 AP 的信号强于正常 AP 或用户靠近伪装 AP 时,正常用户会很自然的接入到该假网络中,对于用户本身来说是感觉不到该网络的,就在用户正常收发邮件时,我们可以用类似 CAIN 这样的工具进行 POP3、telnet 等口令的破解等攻击。
(2)POP3 口令破解
1)打开CAIN。
2)点击菜单栏 “Configure”弹出以下窗口。
3)选择一个将用于抓包的网络适配器,点击“确定”,选择“ ”和“ ”,然后点击“ ”开始监控抓包。
4)正常用户开始收邮件,该软件可以对邮箱的登陆名和密码进行捕获。
(3) 被破解后的危害
当黑客窃取了你的邮箱的用户名、密码、POP3 服务器和 SMTP 服务器的 IP 地址后,就可以直接访问你的邮箱,你的邮件信息将完全暴露在黑客面前。
版本列表
-
-

-
winaircrackpack v2.6 绿色版
WinAirCrackPack是一款十分强大的Wifi密码破解工具,堪称蹭网神器,软 ...
软件大小:1.8 MB 更新时间:2019-10-21
-

