
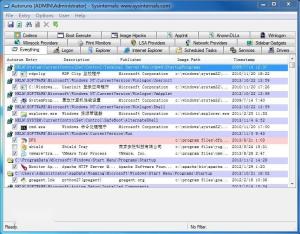
AutoRuns
|
软件语言:
|
软件授权:暂不知晓
|
|
适用系统:Windows
|
创建时间:2020-12-10 |
|
软件厂商/开发者信息: -
|
|
资讯 更多
- AutoRuns v13.95.0.0 简体中文绿色版单文件更新 2020-05-07
基本信息
软件类型:国外软件
软件授权:免费软件
更新时间:2018-02-13
应用平台:Windows XP 及更高版本、Windows Server 2003 及更高版本
功能
AutoRuns 是一款出色的启动项目管理工具,首先我们来谈一下它的作用:AutoRuns 的作用就是检查开机自动加载的所有程序,例如硬件驱动程序,windows 核心启动程序和应用程序。它比 windows 自带的 msconfig.exe 还要强大,通过它我们还可以看到一些在 msconfig 里面无法查看到的病毒和木马以及恶意插件程序,还能够详细的把启动项目加载的所有程序列出来。比如 logon、explorer 还有 IE 上加载的 dll 跟其它组件。
压缩包内包含 4 个文件:autoruns.exe、autorunsc.exe、autoruns.chm、Eula.txt
AutoRuns.exe
“全部”--顾名思义,全部的开机自启动项都在这个标签下啦。另外,它也是双击 autoruns.exe 弹出窗口缺省定位的标签,包括其他标签的所有内容。
“登陆”--细心的朋友可以发现,该标签下 HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run、HKCU\Software\Microsoft\Windows\CurrentVersion\Run 这两个注册表子项的内容与系统配置实用程序“启动”标签下打勾的项目是完全一样的,甚至“登陆”的图标也和系统配置实用程序 MSCONFIG.EXE 的图标完全相同,呵呵!当然,除了以上项目外,该标签还包括 HKLM\System\CurrentControlSet\Control\Terminal Server\Wds\rdpwd\StartupPrograms、HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\Userinit、HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\Shell 这三个自启动子项的内容,这些是用系统配置实用程序“启动”标签看不到的内容。
“资源管理器”:对应资源管理器在注册表上的子项和值项。
“英特网浏览器”:对应的是 IE 所有浏览器帮助对象(BHO)、网络 URL 地址搜索钩子、各类 IE 工具条以及 IE 常用工具栏按钮所对应的注册表子项和注册表值项值。
“计划任务”:和“开始”--“程序”--“附件”--“系统信息”--“任务计划”中的内容是完全一致的,一般为空。
“服务”:即 HKLM\System\CurrentControlSet\Services 对应的开机自启动服务的项目。由于具备开机自启动功能,而且依靠 ROOTKIT 技术可以隐蔽运行,所以是病毒(流氓软件)最爱光临的地方。
“驱动”:即 HKLM\System\CurrentControlSet\Services 对应的开机自启动驱动程序的项目。同上,又一个病毒经常光临的乐园。
“启动执行”:在系统登陆前启动的本地映像文件(即 WINDOWS 映像文件的名称)及自启动项的情况。形象地理解一下,就是貌似瑞星的系统登陆前扫描这样的自启动项。
“映像劫持”:在此标签下的内容对应的应用程序,开机后即被系统强制劫持而不能运行(就是我们经常说的 IFEO,即系统自带的应用程序映像劫持功能)。
“APPINIT”:初始化动态链接库,其内容是开机时系统加载的必要的初始化动态链接库文件。除了卡巴斯基等少数软件需要通过添加 DLL 文件到此处实现从开机就接管系统底层的目的外,一般此项目应为空。
“KNOWNDLLS”:系统中已知的 DLL 文件。
“WINLOGON”:WINLOGON 登陆项对应的自启动注册表子项及值项。
“WINSOCK 提供商”:显示已注册的 WINSOCK 协议,包括 WINSOCK 服务商。由于目前只有很少的工具能够移除该项目下的内容,恶意软件经常伪装成 WINSOCK 服务商实现自我安装。AUTORUNS 可以卸载此项目下的内容,但不能禁用他们。
“打印监视器”:显示在 PRINT SPOOLER 服务中被加载的 DLL 文件。一些恶意软件可能利用此服务项目实现开机自启动。
“LSA 提供商”:LSA 的全称为“Local Security Authority”——本地安全授权,Windows 系统中一个相当重要的服务,所有安全认证相关的处理都要通过这个服务。它从 Winlogon.exe 中获取用户的账号和密码,然后经过密钥机制处理,并和存储在账号数据库中的密钥进行对比,如果对比的结果匹配,LSA 就认为用户的身份有效,允许用户登录计算机。如果对比的结果不匹配,LSA 就认为用户的身份无效。这时用户就无法登录计算机。
Autorunsc.exe
Autorunsc 是 Autoruns.exe 的命令行版本。
用法:autorunsc [-x] [[-a] | [-b] [-c] [-d] [-e] [-g] [-h] [-i] [-k] [-l] [-m] [-o] [-p] [-r] [-s] [-v] [-w] [[-z <systemroot> <userprofile>] | [user]]]
| -a | 显示所有条目。 |
|---|---|
| -b | 引导执行。 |
| -c | 以 CSV 格式打印输出。 |
| -d | Appinit DLL。 |
| -e | 资源管理器加载项。 |
| -g | 边栏小工具(Vista 和更高版本)。 |
| -h | 映像劫持。 |
| -i | Internet Explorer 加载项。 |
| -l | 登录启动(这是默认值)。 |
| -m | 隐藏已签名的 Microsoft 项。 |
| -n | Winsock 协议提供程序。 |
| - p | 打印机监视器驱动程序。 |
| -r | LSA 提供程序。 |
| -s | 自动启动服务和非禁用的驱动程序。 |
| -t | 计划执行的任务。 |
| -v | 验证数字签名。 |
| -w | Winlogon 条目。 |
| -x | 以 XML 格式打印输出。 |
| -z | 指定脱机 Windows 系统扫描。 |
| user | 为指定用户帐户转储自动运行程序。 |
AutoRuns.chm 和 Eula.txt
autoruns.chm 是 autoruns 的说明文档。(英文)
Eula.txt 是 Sysinternals 的软件许可条款,(英文)使用前请仔细阅读。
注意
为此名字的文件也有可能是病毒。(建议从可信网站上下载)
版本列表
-
-

-
AutoRuns v14.0 官方版
Sysinternals公司的作品,可以查看并删除注册表及Win.ini文件等自启动 ...
软件大小:2.5 MB 更新时间:2021-10-17
-
-
-

-
autoruns v13.100.0 绿色中文版
autoruns(开机启动项管理工具),启动项目管理工具autoruns下载,aut ...
软件大小:3.3 MB 更新时间:2021-10-04
-
-
-

-
AutoRuns v13.95.0.0 简体中文绿色版单文件
Autoruns是一款简单强效的启动项目管理工具,它不仅可以对各启动项目进行管理,还 ...
软件大小:1.6 MB 更新时间:2020-05-07
-
-
-

-
AutoRuns v13.3 绿色版
Autoruns 是一款功能十分强大、出色的启动项目管理工具,它不仅可以对各启动项目 ...
软件大小:282.4 KB 更新时间:2016-07-13
-
-
-
-
autoruns v13.50.0.0 绿色中文版
autoruns是一款功能强大、绿色小巧的开机启动项目管理工具软件,通常我们维护wi ...
软件大小:282.2 KB 更新时间:2016-07-06
-

